
CGNAT: cómo tener un servidor en casa detrás del carrier-grade NAT
El CGNAT en un párrafo. El carrier-grade NAT (CGNAT) consiste en que tu proveedor de internet comparte una sola dirección IPv4 pública entre cientos de clientes en lugar de darte una propia. Navegar sigue funcionando, pero nadie en internet puede conectarse a un servidor que funcione en tu dirección, así que alojar tus propios servicios, los servidores de juegos, el correo y el acceso remoto dejan de funcionar. La solución es conseguir una IP pública real que no esté dentro del grupo compartido de tu operador.
¿Necesitas una IP pública real en 5 minutos?
Recibe una IPv4 + IPv6 fija y dedicada en tu servidor actual a través de un túnel cifrado. Sin tocar el router, sin negociar con tu operador y funciona detrás del CGNAT más estricto.
Si tu proveedor de internet te tiene detrás de carrier-grade NAT (CGNAT), no puedes alojar nada en casa. Los servidores de juegos no aceptan conexiones. El correo autoalojado no llega a ninguna parte. Home Assistant es inaccesible desde fuera de casa. Esta guía explica qué es el CGNAT, cómo saber si estás atrapado detrás de él, qué operadores lo usan y, sobre todo, cómo conseguir una IP pública que sea realmente tuya, para que puedas alojar lo que quieras.
¿Qué es CGNAT? (Explicado fácil)
El carrier-grade NAT (CGNAT), también llamado CGN o NAT a gran escala (LSN), es la forma en que tu operador comparte una sola dirección IPv4 pública entre cientos o miles de clientes. Tu router de casa ya hace NAT (traduce las direcciones privadas de tus dispositivos a la dirección pública asignada a tu línea). El CGNAT añade una segunda traducción encima: tu operador toma lo que parece una IP pública en tu router y la vuelve a traducir a su IP pública compartida antes de que llegue a internet.
El resultado es que en realidad no tienes una IP pública propia. Tienes una parte de una. El CGNAT pasa desapercibido al navegar, ver series o hacer videollamadas, porque tus conexiones salientes siguen funcionando; pero rompe cualquier servicio que dependa de que otros lleguen hasta ti: webs autoalojadas, correo, VoIP, servidores de juegos, servidores de Minecraft, escritorio remoto, el acceso remoto a Home Assistant, etc.
Por qué los operadores usan CGNAT
El espacio de direcciones IPv4, unos 4300 millones de direcciones únicas en total, se asignó por completo hace años. En lugar de llevar a todos sus clientes a IPv6 (que muchos servicios y aplicaciones todavía gestionan mal), los operadores reutilizan cada vez más un pequeño grupo de direcciones IPv4 públicas entre sus clientes mediante CGNAT. Es barato, la mayoría de los abonados no lo nota y les permite seguir sumando clientes sin comprar bloques IPv4 en el mercado secundario, donde los precios han subido a más de 40 USD por dirección. La RFC 6598 reservó el rango 100.64.0.0/10 específicamente para este fin.
¿Cómo funciona la traducción de direcciones de red (NAT)?
La traducción de direcciones de red (NAT) es una técnica de red fundamental que permite que varios dispositivos de una red privada compartan una sola dirección IP pública al acceder a internet. El NAT hace de intermediario entre tu red local e internet, y traduce las direcciones IP privadas (como 192.168.1.100) a direcciones IP públicas que se pueden enrutar por internet. Se ha vuelto esencial en las redes modernas por la escasez de direcciones IPv4 y por la necesidad de seguridad en la red. Gracias al NAT, empresas y usuarios domésticos ahorran direcciones IP públicas y mantienen conectados muchos dispositivos a la vez.
La función principal del NAT es mantener una tabla de traducción que asocia direcciones IP privadas internas y números de puerto con direcciones IP públicas y puertos externos. Cuando un dispositivo de tu red privada inicia una conexión saliente, el dispositivo NAT (normalmente un router o un firewall) sustituye la IP y el puerto de origen por su propia IP pública y un puerto disponible. Así el tráfico de respuesta puede volver correctamente al dispositivo que lo originó. El NAT opera en la capa de red (capa 3) del modelo OSI y es transparente para el usuario: los dispositivos de la red interna se comunican con recursos externos sin necesitar cada uno su propia IP pública.
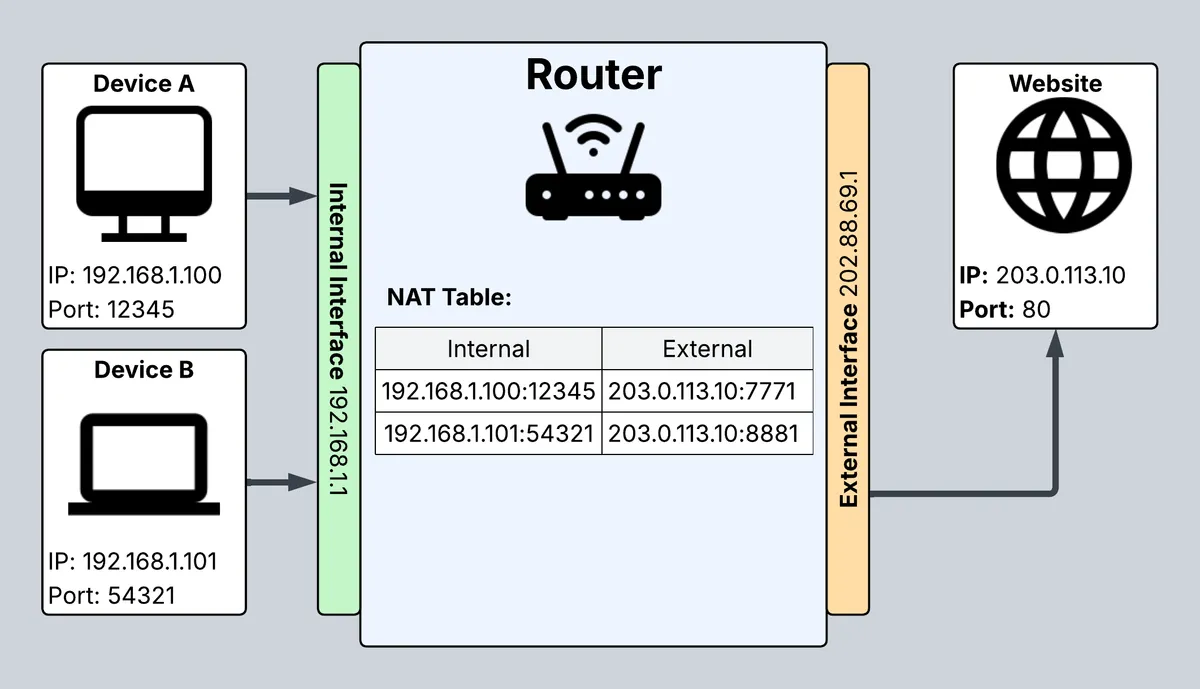
Qué pasa cuando el dispositivo A se conecta a una web
- El dispositivo A envía un paquete (
192.168.1.100:12345→203.0.113.10:80) - El router traduce el paquete a (
202.88.69.1:7771→203.0.113.10:80) y anota una entrada en su tabla NAT - El servidor web recibe un paquete de
202.88.69.1:7771
La respuesta de la web al dispositivo A
- La web responde (
203.0.113.10:80→202.88.69.1:7771) - El router usa la tabla NAT para traducir el paquete (
203.0.113.10:80→192.168.1.100:12345) - El dispositivo A recibe la respuesta
¿Cómo funciona el carrier-grade NAT (CGNAT)?
El carrier-grade NAT funciona igual que el NAT de tu casa u oficina; la diferencia es que acabas con dos capas de NAT entre tus dispositivos e internet. Permite que varios abonados de un operador compartan una sola IP pública, lo que reduce el número de direcciones públicas necesarias para todos los usuarios de internet y deja que la red siga creciendo con un número limitado de direcciones IPv4.
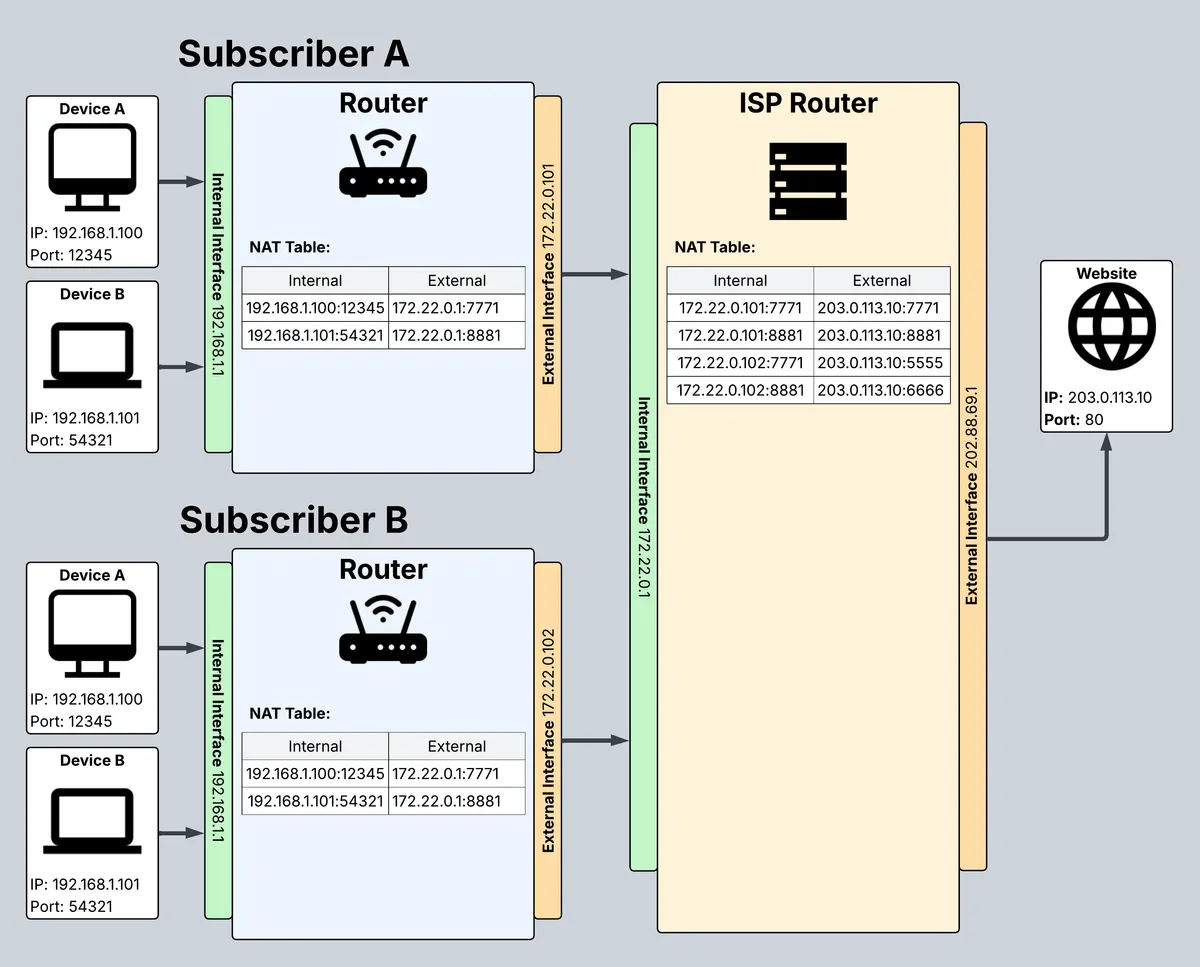
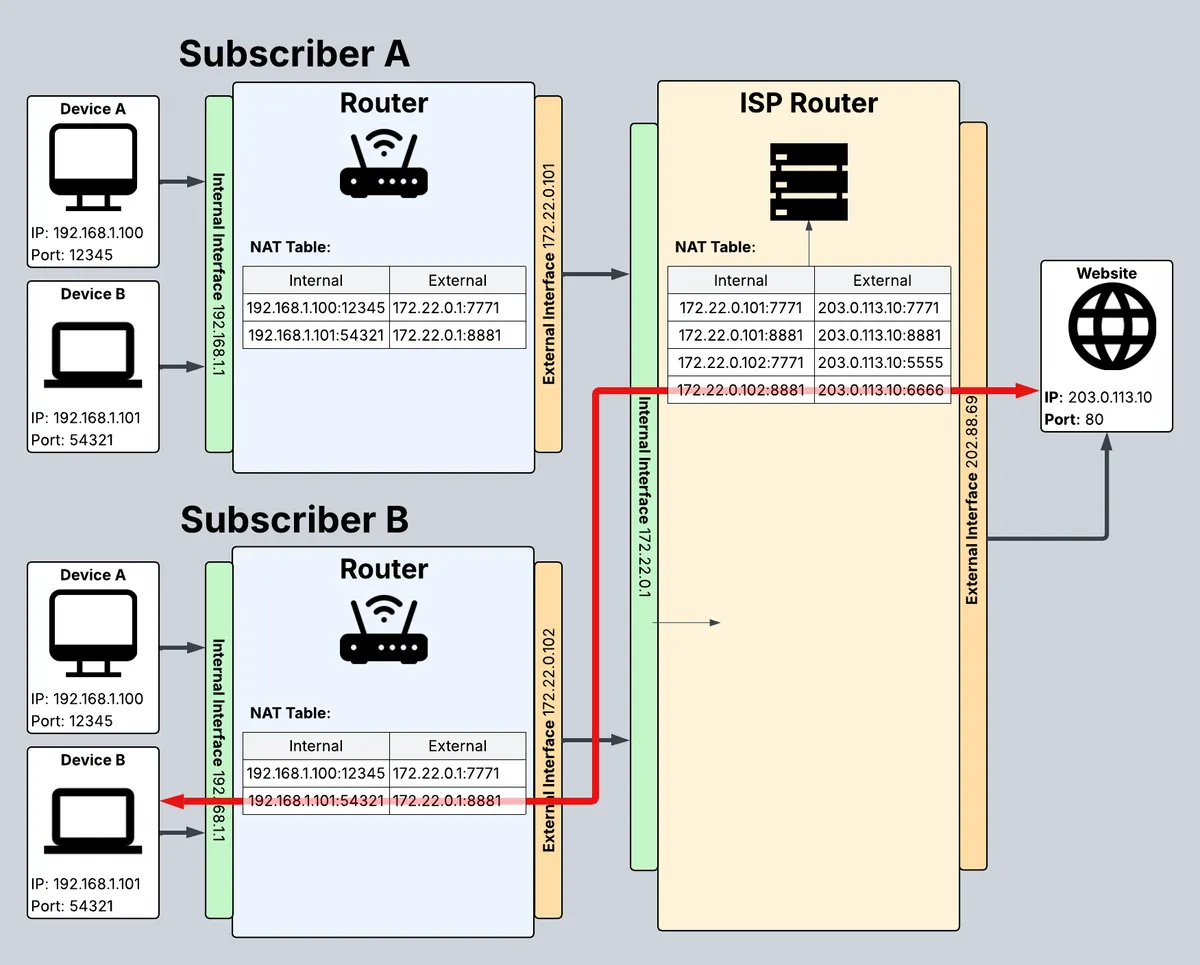
Qué pasa cuando el dispositivo B del abonado B se conecta a una web
- El dispositivo B envía un paquete (
192.168.1.101:54321→203.0.113.10:80) - El router de casa u oficina traduce el paquete (
172.22.0.102:8881→172.22.0.1:8881) y mantiene su propia tabla NAT - El operador vuelve a traducir el paquete (
202.88.69.1:6666→203.0.113.10:80) y mantiene otra tabla NAT distinta - El servidor web recibe el paquete de
202.88.69.1:6666
La respuesta de la web
- La web responde (
203.0.113.10:80→202.88.69.1:6666) - El router del operador usa su tabla NAT para traducir el paquete (
203.0.113.10:80→172.22.0.102:8881) - El router de tu casa u oficina usa su tabla NAT para traducir el paquete (
172.22.0.1:8881→192.168.1.101:54321) - El dispositivo B del abonado B recibe la respuesta
El rango de direcciones IP de CGNAT (100.64.0.0/10)
El CGNAT usa un rango IPv4 reservado definido en la RFC 6598: de 100.64.0.0 a 100.127.255.255, que en notación CIDR se escribe 100.64.0.0/10. Son unos 4 millones de direcciones, suficientes para que un operador dé servicio a una gran base de clientes sin chocar con ninguna dirección pública de internet ni con los rangos privados de la RFC 1918 (10.x.x.x, 172.16–31.x.x, 192.168.x.x) que usan los routers domésticos.
La señal práctica: si la interfaz WAN de tu router muestra una dirección que empieza por 100.64. hasta 100.127., tu operador usa CGNAT. Puedes comprobarlo en el panel de administración del router (normalmente en «WAN» o en «Estado → Internet») o desde un equipo de tu red local abriendo la página de administración del router.
No todos los despliegues de CGNAT usan este rango (algunos operadores montan el CGNAT sobre otros bloques sin asignar), pero 100.64.0.0/10 es el estándar y la señal más habitual.
Cómo saber si estás detrás de CGNAT
Tres pruebas rápidas. Basta con que una de ellas lo confirme.
1. Compara la IP WAN de tu router con tu IP pública real
Entra en el panel de administración de tu router y apunta la IP WAN o pública que muestra. Después, desde cualquier equipo de tu red, ejecuta uno de estos comandos para ver con qué IP te ve internet de verdad:
curl https://api.getpublicip.com/ip
# or
wget -O- https://api.getpublicip.com/ip
Si las dos IP no coinciden, estás detrás de CGNAT (o de algún otro tipo de traducción previa). Consulta nuestra guía completa para encontrar tu IP pública en Linux si quieres más comandos y alternativas.
2. Busca una dirección 100.64.x.x en la WAN de tu router
Si la interfaz WAN de tu router muestra una dirección del rango 100.64.0.0 - 100.127.255.255, ese es el rango reservado para CGNAT: tu operador usa CGNAT seguro.
3. Prueba a abrir un puerto desde fuera
Elige un puerto libre (por ejemplo, el 8080), ábrelo en tu router hacia un servicio de prueba e intenta conectarte desde un móvil con datos o desde la red de un amigo. Si la conexión agota el tiempo de espera y todo en tu configuración parece correcto, lo más probable es que la causa sea el CGNAT del operador. También puedes llamar a tu operador y preguntárselo directamente: ¿Estoy detrás de CGNAT? ¿Puedo tener una IPv4 pública con mi tarifa?
Si quieres ir paso a paso, tenemos una guía dedicada sobre cómo saber si tengo CGNAT.
¿Qué operadores usan CGNAT?
El CGNAT es más habitual en las redes móviles (4G / 5G) y, cada vez más, en la fibra de los mercados donde escasean las IPv4. En España, Digi es un operador conocido por usar CGNAT. La lista de abajo no es exhaustiva y las tarifas o grupos de clientes de un mismo operador pueden variar: usa las tres pruebas anteriores para confirmar tu caso.
| Operador | País | Estado | Notas |
|---|---|---|---|
| Virgin Media | Reino Unido / Irlanda | Parcial | Implantado para nuevos abonados en Irlanda; en el Reino Unido, la mayoría de las líneas residenciales siguen con IP pública |
| Tele2 | Suecia / países bálticos | Confirmado | Móvil y fibra residencial |
| Simba (antes TPG Telecom SG) | Singapur | Confirmado | IPv4 compartida entre clientes de fibra residencial |
| StarHub | Singapur | Parcial | Algunas tarifas de banda ancha residencial |
| Singtel | Singapur | Parcial | Variable, depende de la tarifa |
| 2degrees | Nueva Zelanda | Confirmado | Móvil y parte de la residencial |
| TPG / iiNet | Australia | Parcial | Algunas tarifas NBN |
| Hyperoptic | Reino Unido | Confirmado | Fibra residencial por defecto |
| Community Fibre | Reino Unido | Confirmado | Fibra residencial por defecto |
| Cox Communications | EE. UU. | Parcial | Cox Mobile; la banda ancha residencial suele tener IP pública |
| FPT Telecom | Vietnam | Confirmado | Fibra residencial |
| Viettel | Vietnam | Confirmado | Fibra residencial |
| VNPT | Vietnam | Confirmado | Fibra residencial |
| La mayoría de redes móviles / 4G / 5G | Todo el mundo | Confirmado | En los datos móviles, el CGNAT es prácticamente la norma |
Que tu operador no aparezca no significa que te libres. Algunos operadores ofrecen una IP fija como extra de pago que te saca del grupo de CGNAT; si esa opción no existe, sigue leyendo.
CGNAT: IP fija vs Cloudflare Tunnel vs GetPublicIP
Cuatro formas realistas de tener conexiones entrantes en casa a pesar del CGNAT. Cada una tiene sus pros y sus contras.
| Solución | Conexiones entrantes | Servidor de correo | Dónde termina el SSL/TLS | Coste habitual | Portabilidad | Conmutación por error |
|---|---|---|---|---|---|---|
| IP fija del operador | Sí | ⚠️ Mala reputación | En tu servidor | 5–30 USD / mes (a menudo solo para empresas) | ❌ Ligada a tu línea | ❌ No |
| Cloudflare Tunnel | Solo HTTP(S) | ❌ No compatible | En Cloudflare | Gratis con el plan gratuito de Zero Trust | ✅ Sí | A través de Cloudflare |
| Tailscale / VPN en malla | Solo para invitados | ❌ Sin correo público | De extremo a extremo | Plan gratuito / desde 6 USD por usuario | ✅ Sí | Depende de la configuración |
| GetPublicIP | Cualquier protocolo | ✅ SMTP/IMAP completo | En tu servidor (de extremo a extremo) | Tarifa mensual fija por IP | ✅ Lleva tu servidor a cualquier sitio | ✅ Incluida |
IP fija del operador
Pregunta a tu operador. Algunos la ofrecen por una cuota mensual extra, normalmente solo en tarifas de empresa. Obtienes una IPv4 pública real y dedicada. Desventajas: los bloques de IP residenciales suelen tener mala reputación como remitentes de correo (lo que impide montar tu propio servidor de correo), pierdes la IP si te mudas y no hay conmutación por error si tu línea se cae. Nuestra guía completa: cómo conseguir una IP fija.
Cloudflare Tunnel
Gratis y funciona, pero solo para HTTP(S). Cloudflare hace de proxy inverso de tu tráfico a través de su red, así que el SSL/TLS termina en los servidores de Cloudflare. Eso descarta esta opción si necesitas un cifrado de extremo a extremo real o si alojas algo más que servicios web (correo, servidores de juegos, VoIP, SSH en un puerto personalizado, etc.). Consulta nuestra comparativa detallada: GetPublicIP vs Cloudflare Tunnel vs Tailscale.
Tailscale / VPN en malla
Perfecta si las únicas personas que se conectan a tu servidor sois tú y un círculo reducido al que puedes invitar a la VPN. No sirve para nada que tenga que ser accesible desde internet abierto: tus servicios no son visibles para quien no sea miembro.
GetPublicIP
Una IPv4 pública dedicada alojada en nuestra infraestructura de borde y llevada hasta tu servidor por un túnel WireGuard. Tu servidor abre una conexión saliente hacia nosotros (algo que el CGNAT permite) y todo el tráfico entrante de tu IP pública vuelve por ese túnel. El SSL/TLS está cifrado de extremo a extremo: nunca vemos tus datos en claro. Funciona con cualquier protocolo. Te la llevas a cualquier ubicación. Conmutación por error incluida.
¿Cómo funciona GetPublicIP?
GetPublicIP te entrega una dirección IP pública a través de un túnel VPN WireGuard cifrado hasta tu servidor de casa u oficina. Así se supera el carrier-grade NAT y puedes trasladar tu servidor a otra ubicación sin cambiar de IP, a diferencia de las IP fijas de los operadores, que van ligadas a la línea física.
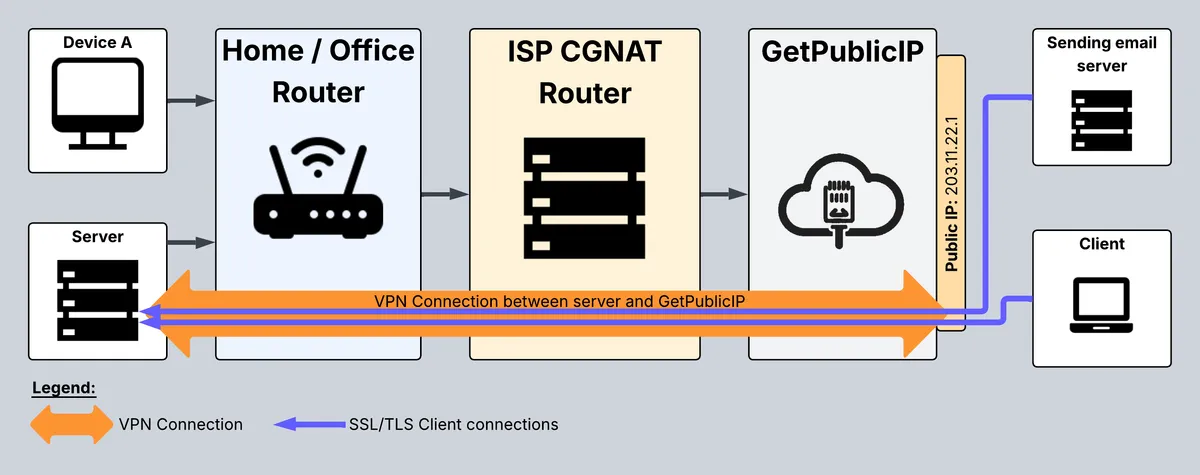
Cómo funciona
- Tu servidor se conecta al servidor de GetPublicIP. Esta conexión saliente crea las entradas en las tablas NAT entre tu servidor y el de GetPublicIP y abre un camino de comunicación, algo que el CGNAT permite sin problema.
- Cuando clientes remotos se conectan a tu IP pública, los paquetes viajan por el túnel VPN cifrado hasta tu servidor.
- La conexión SSL / TLS entre el cliente y tu servidor está cifrada de extremo a extremo con tus propios certificados SSL. Empieza en el cliente y termina en tu servidor: nunca vemos los datos en claro.
¿Quieres probarlo? Mira cómo funciona una IP pública fija detrás de CGNAT, crea una cuenta o empieza por la guía de primeros pasos.
Preguntas frecuentes
¿Qué es CGNAT (carrier-grade NAT)?
El carrier-grade NAT (CGNAT), también conocido como NAT a gran escala (LSN) o CGN, es una técnica que usan los proveedores de internet para compartir una sola dirección IPv4 pública entre cientos o miles de clientes. Tu operador traduce tu tráfico en el borde de su red, así que dejas de tener una IP pública dedicada. Ahorra direcciones IPv4, que escasean, pero rompe las conexiones entrantes: no puedes alojar servidores, hospedar partidas ni usar de forma fiable servicios que necesitan una dirección accesible.
¿Por qué los operadores usan CGNAT?
Las direcciones IPv4 se agotaron. Solo existen unos 4300 millones de direcciones IPv4 y todas están asignadas. En lugar de obligar a cada cliente a pasarse a IPv6 (que muchos servicios todavía no admiten), los operadores comparten una sola IP pública entre muchos abonados mediante CGNAT. Es barato, la mayoría de los usuarios no lo nota y les permite seguir sumando clientes sin comprar caros bloques de IP en el mercado secundario.
¿Cómo sé si estoy detrás de CGNAT?
Mira la IP WAN de tu router y compárala con tu IP pública real (ejecuta curl https://api.getpublicip.com/ip desde un equipo de tu red local o visita cualquier web de tipo «cuál es mi IP»). Si no coinciden, o si tu router muestra una dirección del rango 100.64.0.0/10 (de 100.64.x.x a 100.127.x.x), estás detrás de CGNAT. También puedes probar a abrir un puerto en tu router: si las conexiones externas nunca llegan, casi seguro que la causa es el CGNAT.
¿Cuál es el rango de direcciones IP de CGNAT?
El rango reservado para CGNAT es 100.64.0.0/10, definido en la RFC 6598. Da a los operadores unos 4 millones de direcciones (de 100.64.0.0 a 100.127.255.255) para usar internamente con CGNAT sin chocar con ninguna dirección pública de internet ni con los rangos privados de la RFC 1918. Si ves una de estas direcciones en la interfaz WAN de tu router, tu operador usa CGNAT.
¿Puedo alojar servidores detrás de CGNAT?
No directamente. El CGNAT rompe las conexiones entrantes porque el NAT de tu operador no sabe a qué cliente reenviar un paquete que llega. Necesitas una de estas cuatro alternativas: pedir una IP fija a tu operador, usar Cloudflare Tunnel (funciona, pero termina el SSL en los servidores de Cloudflare), usar Tailscale u otra VPN en malla (solo funciona para las personas que invites) o usar un servicio de IP pública dedicada como GetPublicIP, que lleva una IP pública fija real hasta tu servidor por un túnel cifrado.
¿Qué operadores usan CGNAT?
Muchos en todo el mundo, sobre todo en redes móviles y de fibra de mercados donde escasean las IPv4. Entre los operadores con CGNAT que se mencionan con frecuencia están Virgin Media (Irlanda), Tele2 (Suecia y países bálticos), Simba y StarHub (Singapur), 2degrees (Nueva Zelanda), TPG e iiNet (Australia), Hyperoptic y Community Fibre (Reino Unido), Cox Mobile (EE. UU.) y, en Vietnam, FPT, Viettel y VNPT. La mayoría de las redes móviles 4G/5G del mundo usan CGNAT por defecto. Algunos operadores permiten salir de CGNAT con una IP pública a cambio de un pago.
¿CGNAT es lo mismo que doble NAT?
Están relacionados, pero no son lo mismo. Cualquier router doméstico hace NAT (de la red local privada a la IP pública). El CGNAT añade una segunda capa de NAT en el operador (de su rango privado a una IP pública compartida), lo que crea una situación de doble NAT. Los síntomas son parecidos: las conexiones entrantes fallan, abrir puertos no funciona y UPnP no es fiable. Pero el CGNAT lo causa tu operador, no tu equipo, así que cambiar de router no lo soluciona.
¿Qué diferencia hay entre CGNAT y una IP pública?
Una IP pública de verdad es única para ti en internet y, por defecto, es accesible desde cualquier lugar (sujeto a tu propio firewall). Una dirección con CGNAT se comparte con muchos otros clientes y no es accesible desde fuera: puedes navegar e iniciar conexiones, pero nadie puede conectarse a un servidor que funcione en tu dirección. Si necesitas conexiones entrantes (servidores, correo, partidas alojadas en casa, escritorio remoto), el CGNAT es un obstáculo insalvable.
¿Una IP fija de mi operador soluciona el CGNAT?
Sí, si tu operador la ofrece de verdad. Una IP fija del operador te saca del grupo de CGNAT y te da una dirección pública dedicada. Las desventajas: suele ser cara (sobre todo en tarifas residenciales), va ligada a tu línea física (si te mudas, la pierdes), a menudo tiene mala reputación como remitente de correo y muchos operadores ni siquiera ofrecen IP fija a clientes residenciales.
¿Cómo se salta GetPublicIP el CGNAT?
GetPublicIP te da una dirección IPv4 pública dedicada alojada en nuestra infraestructura de borde y lleva el tráfico hasta tu servidor por WireGuard. Tu servidor abre una conexión saliente hacia nosotros (algo que el CGNAT permite sin problema) y nosotros reenviamos todo el tráfico entrante de tu IP pública por ese túnel. El SSL/TLS está cifrado de extremo a extremo: nunca vemos tus datos en claro. El resultado es una IP pública fija real, que te llevas a cualquier ubicación, sin tocar el router y que funciona incluso detrás del CGNAT más estricto.